
01관찰
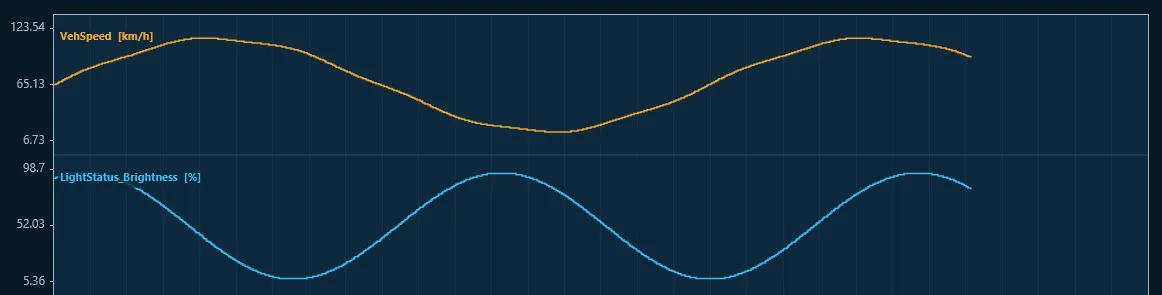
버스를 관찰.
귀사 네트워크 매트릭스에 비추어 실시간 디코딩.
각 ECU를 스스로 선언한 PDX/ODX에 비추어 시험하고, AI가 TARA에서 테스트 계획을 제안합니다(데모 가능).
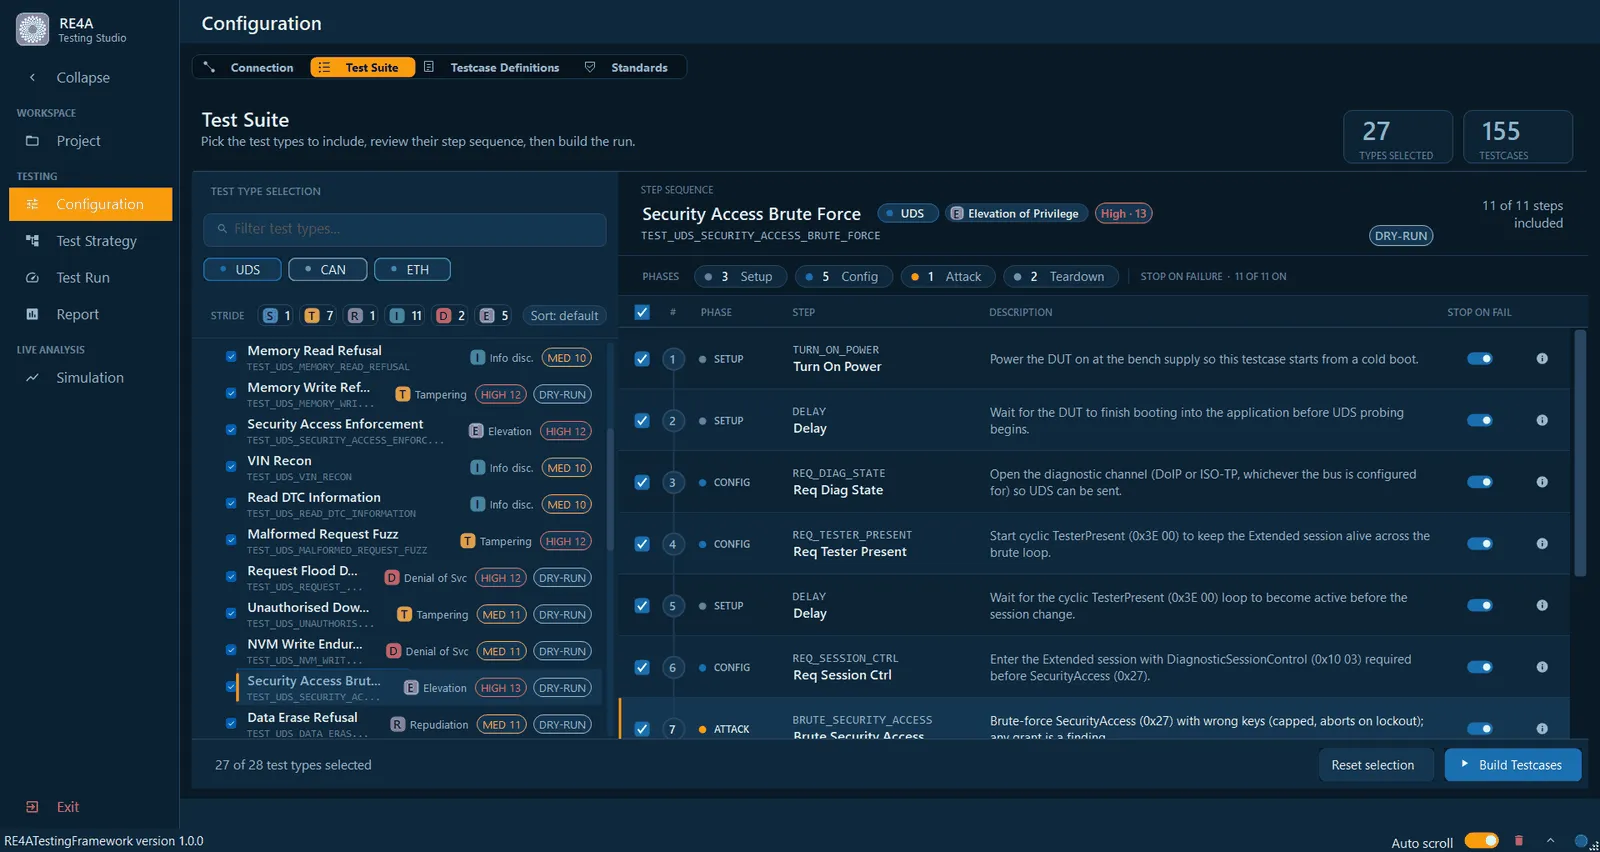
내장 테스트 유형 · 기본 무장 27종
평가한 UN R155 Annex 5 행매핑 7부분 12갭 2범위 밖 11
선택 가능한 표준 프로파일: UN R155 Annex 5와 GB 44495-2024
01관찰
귀사 네트워크 매트릭스에 비추어 실시간 디코딩.
02공격
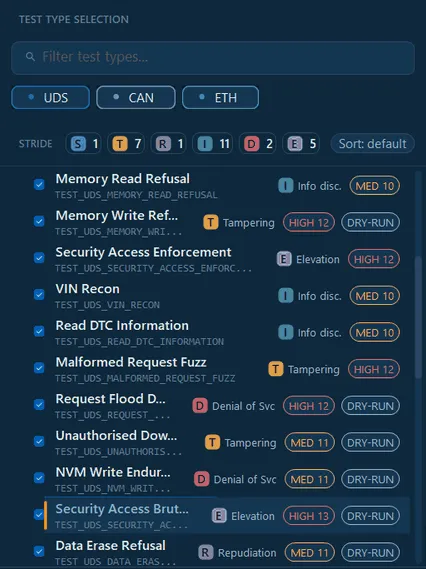
내장 테스트 유형 28종, 기본 무장 27종.
03입증
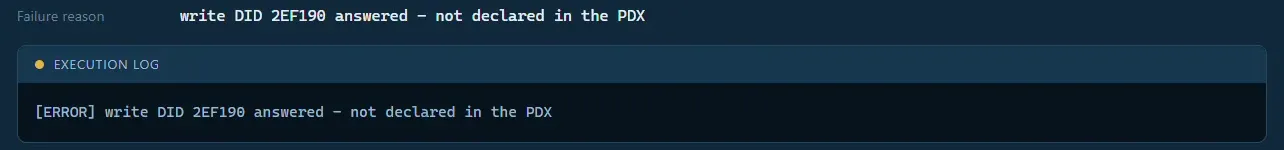
ECU 자체 PDX/ODX에 비춘 판정.
AI Assist
데모 가능 · Pentest·Fuzz 에디션에 포함
워크북에 있는 사이버보안 요구사항을 추출해 확인을 요청합니다.
각 요구사항이 보호하는 대상을 매트릭스의 ECU, 버스, 서비스에 매핑합니다.
내장 라이브러리에서 테스트케이스를 선택·복제·생성하고, 근거와 R155/GB 44495 참조와 함께 순위를 매깁니다.
보안 엔지니어가 각 제안을 승인·편집·추가·거부하고, 실행할 항목을 무장합니다.
공격 표면
하나의 ECU가 세 버스에 동시에 연결될 수도 있습니다.
기능
CAN, CAN-FD, 듀얼 스택 차량 이더넷을 귀사 매트릭스에 비추어 실시간 디코딩.
DoIP와 ISO-TP 상의 UDS로, ECU가 스스로 선언한 정책 범위 안에서 탐사.
PDX/ODX 대비 사양 차등 판정. 파괴적 테스트는 무장하기 전까지 드라이런으로 유지됩니다.
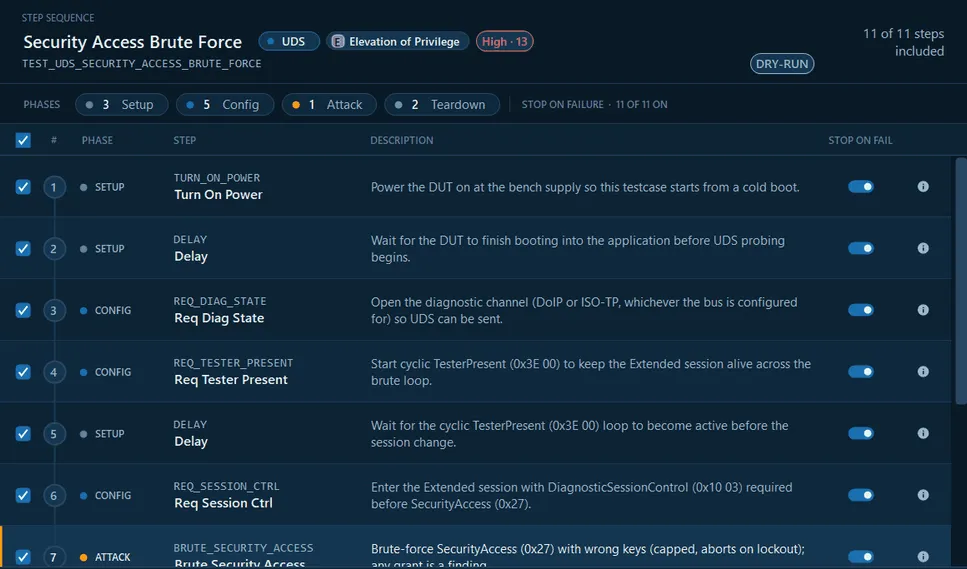
SETUP · CONFIG · ATTACK · TEARDOWN 단계, 판정 단계를 고정한 템플릿 사용자화, NodeScript 노드.
커버리지와 판정은 따로 보고되며, 각 결과에 증거 역할이 명시되고, 사용자화한 실행은 표시됩니다.
선택 가능한 두 프로파일: UN R155 Annex 5와 GB 44495-2024.
실제 동작
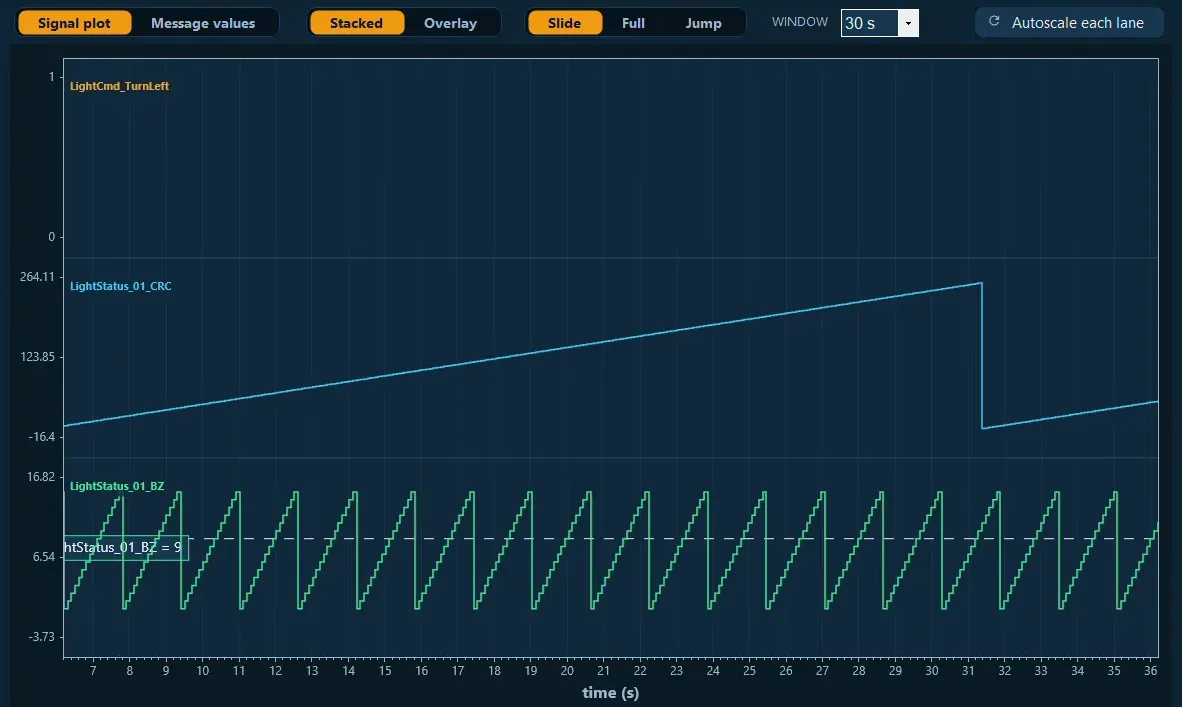
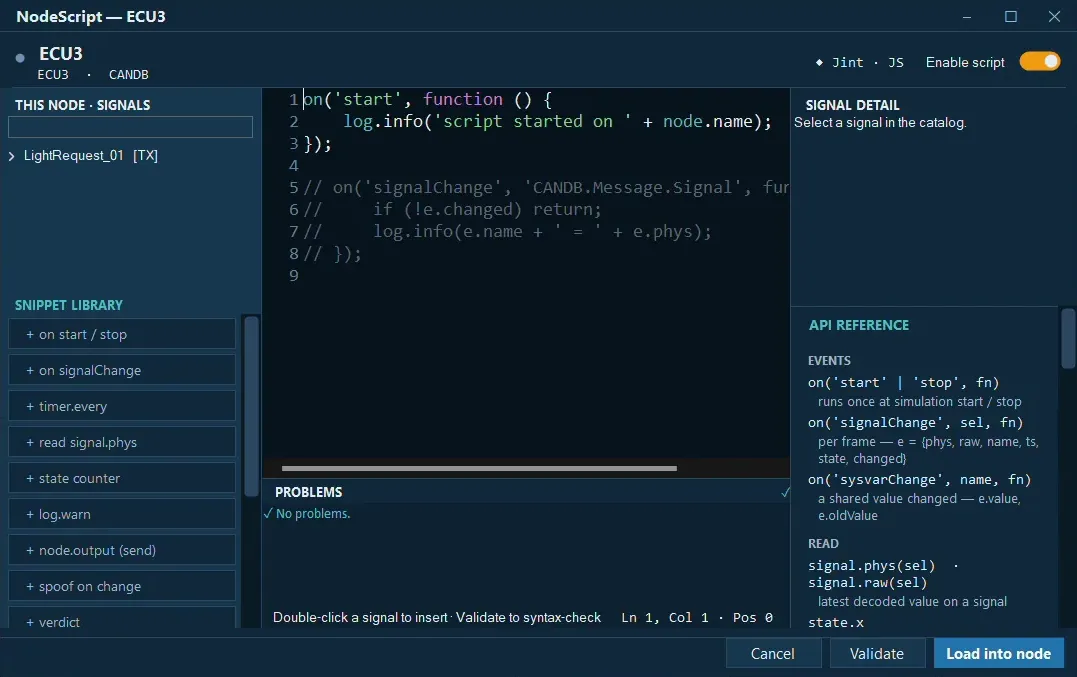
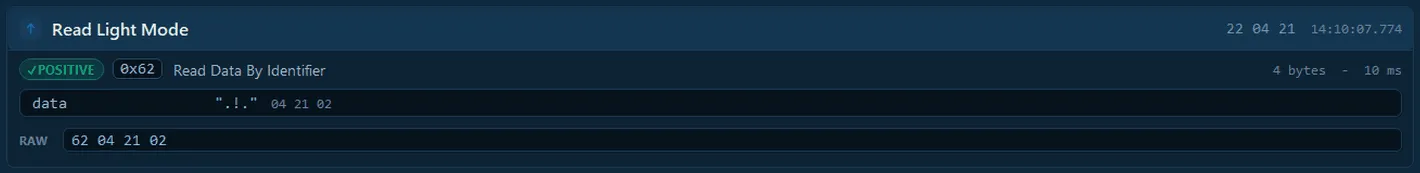
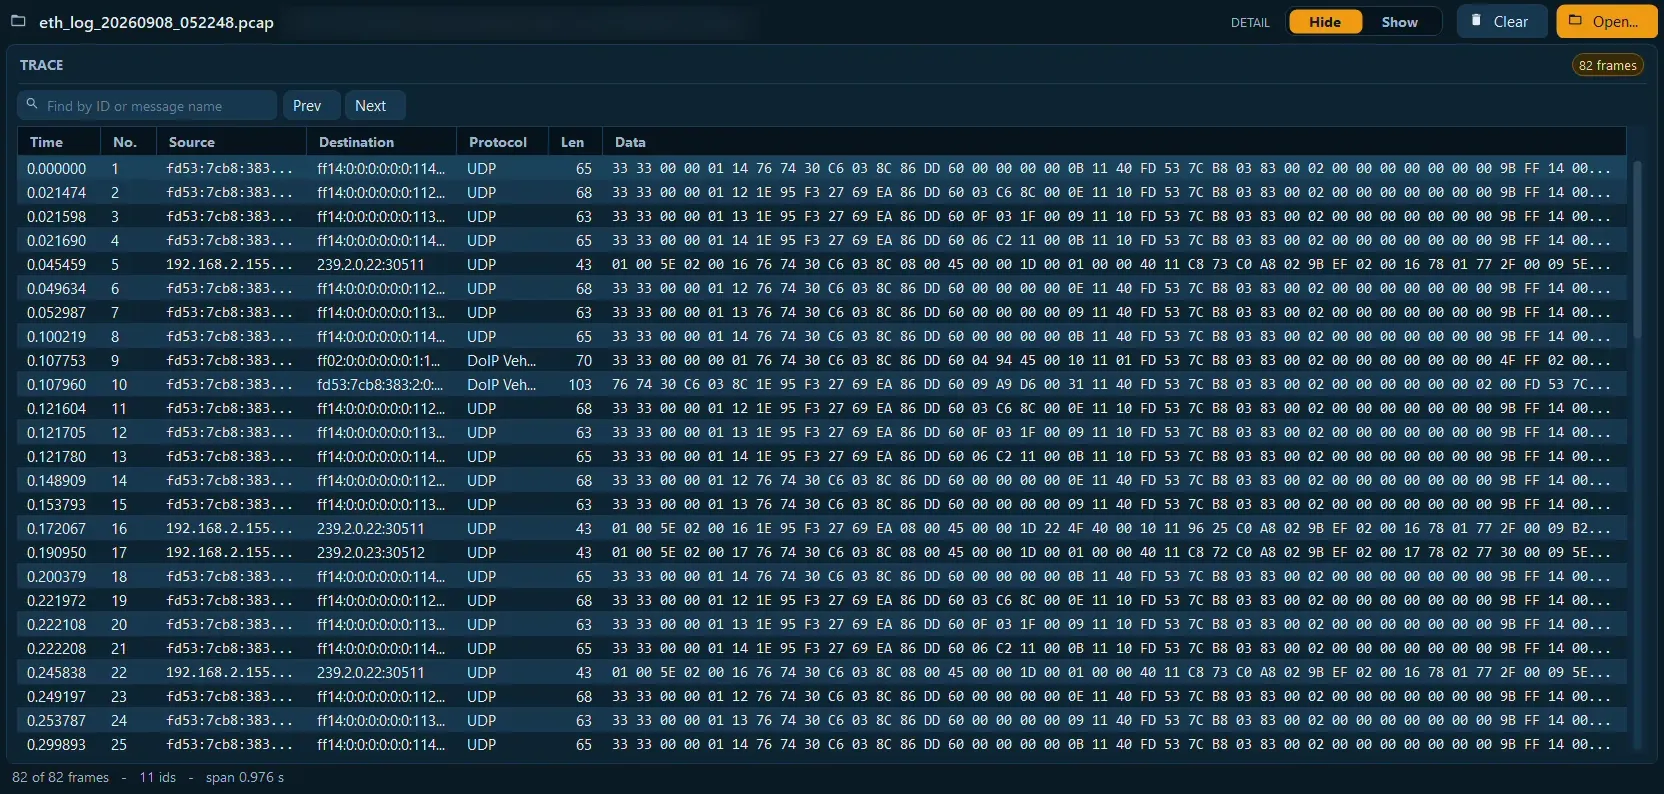
오라클
PDX/ODX 밖의 응답은 모두 발견 사항이며, 근거와 함께 전달됩니다.
정직하게 밝힌 커버리지
Annex 5 Table A1: 인덱스 32행, 위협 30개, 공격 예시 69건.
직접 시험 증거
부분 증거
범위 내·미구현
버스에서 도달 불가
| Annex 5 1행: OUT | Annex 5 2행: OUT | Annex 5 3행: OUT | Annex 5 4행: OUT | Annex 5 5행: OUT | Annex 5 6행: PARTIAL | Annex 5 7행: PARTIAL | Annex 5 8행: MAPPED | Annex 5 9행: PARTIAL | Annex 5 10행: OUT | Annex 5 11행: OUT | Annex 5 12행: OUT | Annex 5 13행: PARTIAL | Annex 5 14행: MAPPED | Annex 5 15행: PARTIAL | Annex 5 16행: GAP | Annex 5 17행: PARTIAL | Annex 5 18행: MAPPED | Annex 5 19행: PARTIAL | Annex 5 20행: MAPPED | Annex 5 21행: PARTIAL | Annex 5 22행: PARTIAL | Annex 5 23행: MAPPED | Annex 5 24행: PARTIAL | Annex 5 25행: GAP | Annex 5 26행: MAPPED | Annex 5 27행: PARTIAL | Annex 5 28행: OUT | Annex 5 29행: PARTIAL | Annex 5 30행: MAPPED | Annex 5 31행: OUT | Annex 5 32행: OUT |
테스트 카탈로그
‘기본 캠페인 포함’은 실행을 시작할 때 선택되는 유형입니다. ‘무장 전까지 드라이런’은 무장 전까지 아무것도 보내지 않습니다.
내장 테스트 유형 28종의 STRIDE 분류: S1 T7 R1 I11 D3 E5
28종 중 28종 표시
| ID | 테스트 유형 | STRIDE | 기본 캠페인 포함 |
|---|---|---|---|
| UDS_001 | Session discovery | I | 예 |
| UDS_002 | Service discovery | I | 예 |
| UDS_003 | Security-access enforcement | I | 예 |
| UDS_004 | Security-access brute force무장 전까지 드라이런 | E | 예 |
| UDS_005 | DID write protection무장 전까지 드라이런 | T | 예 |
| UDS_006 | DID read enumeration | I | 예 |
| UDS_007 | Memory read access | I | 예 |
| UDS_008 | Memory write access무장 전까지 드라이런 | T | 예 |
| UDS_009 | Malformed request handling무장 전까지 드라이런 | T | 예 |
| UDS_010 | Request denial of service무장 전까지 드라이런 | D | 예 |
| UDS_011 | Firmware-download refusal무장 전까지 드라이런 | E | 예 |
| UDS_012 | NVM write endurance무장 전까지 드라이런 | D | 아니오 |
| UDS_013 | Routine control abuse무장 전까지 드라이런 | E | 예 |
| UDS_014 | Communication control abuse무장 전까지 드라이런 | T | 예 |
| UDS_015 | Tester-present starvation무장 전까지 드라이런 | E | 예 |
| UDS_016 | Session transition integrity | T | 예 |
| UDS_017 | Negative-response conformance | R | 예 |
| ETH_001 | Frame fuzzing무장 전까지 드라이런 | D | 예 |
| ETH_002 | SOME/IP service scan | I | 예 |
| ETH_003 | SOME/IP method abuse무장 전까지 드라이런 | I | 예 |
| ETH_004 | DoIP routing abuse무장 전까지 드라이런 | I | 예 |
| ETH_005 | Port scan | I | 예 |
| ETH_006 | TLS configuration audit | I | 예 |
| ETH_007 | Network segmentation check | I | 예 |
| ETH_008 | ARP / neighbour spoofing무장 전까지 드라이런 | S | 예 |
| CAN_001 | Signal fuzzing무장 전까지 드라이런 | T | 예 |
| CAN_002 | SecOC authenticity | T | 예 |
| CST_001 | Custom builder (NodeScript)무장 전까지 드라이런 | E | 예 |
테스트 유형 28종 중 27종이 기본 무장입니다.
증거 모델
단계 상태 — 판정과 의도적으로 구분됨
합성 데모 실행
파이프라인
AI 제안 · 사용자 승인
데이터시트